Spotkanie promocyjne książki Facet w zadymie. Przyjaciele dla Marcina Giżyckiego oraz pokaz wybranych filmów animowanych prof. Marcina Giżyckiego.

Komputery kwantowe coraz rzadziej są przedstawiane wyłącznie jako eksperyment fizyczny. Można już korzystać z nich przez chmurę, uruchamiać algorytmy na rzeczywistych procesorach i budować zespoły, które łączą obliczenia kwantowe z klasyczną infrastrukturą HPC. To jeszcze nie początek masowej rewolucji, ale wyraźna zmiana. Z pytań o to, czy technologia zadziała, przechodzimy już bowiem do poszukiwania zadań, w których może przynieść gospodarczą przewagę.
Ta sama technologia ma jednak drugą stronę medalu. Odpowiednio duży i odporny na błędy komputer kwantowy mógłby podważyć bezpieczeństwo popularnych systemów kryptografii klucza publicznego. Zagrożone byłyby nie tylko kanały komunikacji i podpisy cyfrowe, lecz także część mechanizmów wykorzystywanych przez banki, administrację, operatorów infrastruktury oraz sieci blockchain.
Nie oznacza to oczywiście, że jutro obudzimy się w świecie bez bezpiecznych płatności. Oznacza natomiast, że rozpoczął się wieloletni remont fundamentów cyfrowego bezpieczeństwa.
W klasycznym komputerze informacja jest zapisywana w bitach, które przyjmują wartość 0 albo 1. Komputer kwantowy operuje kubitami (bitami kwantowymi), wykorzystując między innymi superpozycję i splątanie. Nie sprawia to, że każda operacja staje się automatycznie szybsza. Przewaga może pojawić się tylko w określonych klasach problemów i przy użyciu odpowiednich algorytmów.
Dlatego komputer kwantowy nie zastąpi laptopa, serwera ani centrum danych. Bardziej prawdopodobny jest model hybrydowy, w którym to procesor klasyczny będzie zarządzał całym zadaniem, a układ kwantowy otrzyma wybrany fragment obliczeń, dla którego jego architektura może okazać się korzystna.
Taki model rozwijają dziś dostawcy sprzętu, chmur obliczeniowych i oprogramowania. IBM zakłada, że pierwsze przykłady przewagi kwantowej zostaną pokazane już w tym roku w połączeniu z klasycznymi systemami HPC, ale należy traktować to jako cel zapisany w planie rozwoju firmy, a nie jako powszechnie potwierdzony przełom.
Jednocześnie IBM zapowiedział inwestycję przekraczającą 10 mld dolarów w ciągu pięciu lat oraz dalsze prace nad dużym komputerem odpornym na błędy, planowanym na 2029 rok.
To dobrze pokazuje charakter obecnej komercjalizacji. Firmy kupują dziś nie tyle gotową “kwantową przewagę”, ile dostęp do sprzętu, kompetencji, eksperymentów i własności intelektualnej. Chcą zwyczajnie być przygotowane na moment, w którym kolejne generacje urządzeń zaczną rozwiązywać użyteczne zadania lepiej lub taniej niż najlepsze metody klasyczne.
Najbardziej naturalnym obszarem zastosowań są symulacje układów kwantowych, czyli między innymi cząsteczek i materiałów. Ich zachowanie wynika z mechaniki kwantowej, a dokładne odwzorowanie na komputerze klasycznym szybko staje się bardzo kosztowne wraz ze wzrostem złożoności badanego układu.
Stawką jest skrócenie drogi od hipotezy do eksperymentu. Lepsze modele mogą w przyszłości pomagać w projektowaniu katalizatorów, leków, nawozów, materiałów o nowych właściwościach oraz akumulatorów o większej pojemności. W jednym z wczesnych projektów IBM i Daimler wykorzystały niewielki procesor kwantowy do badania wybranych cząsteczek związanych z chemią akumulatorów litowo-siarkowych. Autorzy projektu zaznaczali przy tym, że urządzenie nie przewyższało jeszcze komputerów klasycznych, a wynik był krokiem badawczym, nie gotową metodą projektowania baterii.
Drugi kierunek to optymalizacja. Globalna logistyka, planowanie produkcji, dobór tras czy układanie harmonogramów tworzą ogromne przestrzenie możliwych rozwiązań. Algorytmy kwantowe i kwantowo inspirowane mogą pomagać w ich przeszukiwaniu, lecz także tutaj nie ma jeszcze uniwersalnego dowodu przewagi w skali przemysłowej. Firmy porównują dziś metody kwantowe, klasyczne i hybrydowe, zamiast zakładać z góry, że nowa technologia musi wygrać.
Trzeci obszar obejmuje analizę ryzyka, uczenie maszynowe i modelowanie złożonych procesów. Potencjał tu jest duży, ale łatwo pomylić demonstrację na starannie dobranym problemie z rozwiązaniem gotowym do wdrożenia. Najważniejszą kompetencją przedsiębiorstwa nie jest więc obecnie zakup konkretnego procesora, tylko umiejętność wskazania zadań, w których ograniczenia klasycznych obliczeń mają realny koszt biznesowy.
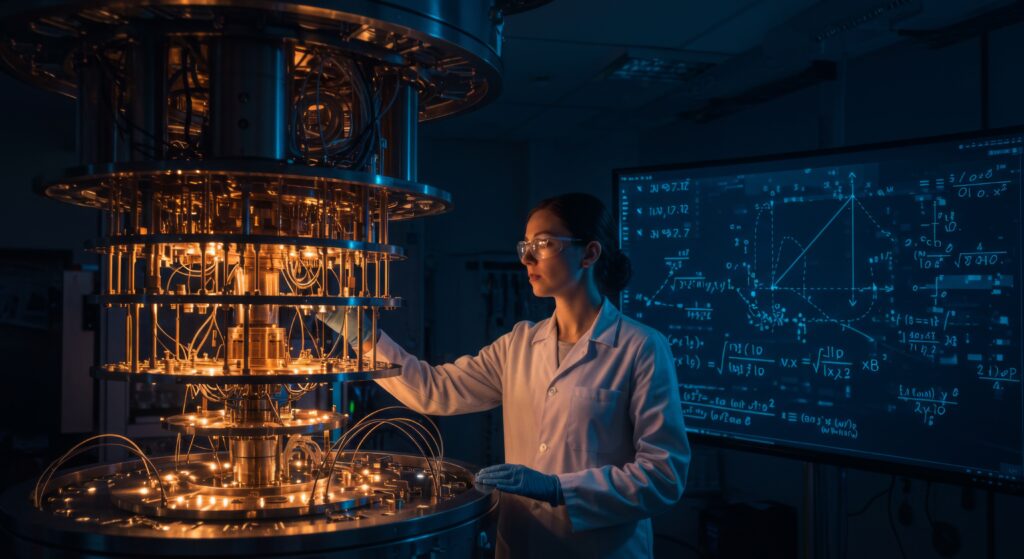
Największą przeszkodą pozostaje dekoherencja kwantowa (oddziaływanie z otoczeniem). Stan kwantowy jest bardzo delikatny, a zakłócenia z otoczenia prowadzą do błędów w obliczeniach. Dzisiejsze procesory mają od dziesiątek do tysięcy fizycznych kubitów, ale sama liczba nie mówi jeszcze, jak duże i dokładne zadanie można na nich wykonać. Kluczowe znaczenie ma korekcja błędów.
W docelowej maszynie wiele niedoskonałych kubitów fizycznych ma wspólnie tworzyć znacznie stabilniejszy kubit logiczny. Narzut może być ogromny, dlatego urządzenie zdolne do zaatakowania współczesnej kryptografii prawdopodobnie będzie potrzebowało setek tysięcy lub milionów kubitów fizycznych, zależnie od architektury, jakości sprzętu i zastosowanego kodu korekcyjnego.
Właśnie dlatego sensacyjne stwierdzenie, że komputer kwantowy złamie obecne szyfry “w kilka sekund”, jest mylące. Jedno z szeroko przywoływanych do dziś oszacowań Quantum Journal dla RSA-2048 mówiło o około 20 mln zaszumionych kubitów i ośmiu godzinach pracy hipotetycznej maszyny. Nowsze optymalizacje obniżają wprawdzie szacunki zasobów, ale nadal dotyczą urządzeń znacznie potężniejszych od obecnych, a wynik zależy od wielu założeń inżynieryjnych.
Źródłem problemu jest algorytm Shora. Na wystarczająco dużym komputerze kwantowym pozwala on efektywnie rozwiązywać problemy matematyczne, na których opierają się RSA, Diffie-Hellman i kryptografia krzywych eliptycznych. Mechanizmy te służą do uzgadniania kluczy, uwierzytelniania oraz tworzenia podpisów cyfrowych.
Nie każdy szyfr staje się jednak bezużyteczny. Kryptografia symetryczna, na przykład AES, jest znacznie odporniejsza na znane ataki kwantowe. Algorytm Grovera może teoretycznie przyspieszyć przeszukiwanie przestrzeni kluczy, ale nie prowadzi do tak radykalnego załamania bezpieczeństwa jak algorytm Shora w przypadku kryptografii klucza publicznego.
Również hasło “komputery kwantowe złamią blockchain” wymaga doprecyzowania. Maszyna kwantowa nie wymazuje automatycznie historii transakcji i nie przejmuje każdej sieci. Może natomiast zagrozić podpisom cyfrowym, które potwierdzają prawo do dysponowania aktywami. Skala ryzyka zależy od konstrukcji danego protokołu, sposobu ujawniania kluczy publicznych, używanego algorytmu podpisu i możliwości przeprowadzenia aktualizacji. Dla sieci blockchain migracja przy tym może być szczególnie trudna, ponieważ wymaga uzgodnienia zmian między wieloma niezależnymi uczestnikami.
Niepewność dotycząca daty powstania kryptograficznie istotnego komputera kwantowego nie usuwa zagrożenia. Atakujący może przechwycić zaszyfrowane dane teraz, przechowywać je przez lata, a następnie odszyfrować po uzyskaniu odpowiedniej technologii. Ten model ataku jest określany jako “harvest now, decrypt later” lub “store now, decrypt later”.
Ryzyko dotyczy informacji, które zachowują wartość przez długi czas, czyli dokumentacji medycznej, tajemnic przemysłowych, danych wywiadowczych, umów, archiwów administracji czy długoterminowych strategii finansowych. Europol ostrzega, że przejście sektora finansowego na nowe rozwiązania potrwa długo, podczas gdy część prognoz umieszcza pojawienie się zdolnej do ataku maszyny w perspektywie 10-15 lat.
Z tego powodu termin migracji powinien wynikać nie tylko z przewidywanej daty “Q-day”. Trzeba uwzględnić trzy okresy – czas, przez jaki dane muszą pozostać tajne, czas potrzebny na wymianę kryptografii oraz czas pozostały do zbudowania skutecznego komputera kwantowego. Jeżeli suma dwóch pierwszych wartości jest większa od trzeciej, organizacja ma problem już dzisiaj.
Odpowiedzią nie jest przeniesienie całej komunikacji na komputery kwantowe. Kryptografia postkwantowa, czyli PQC, działa na zwykłych procesorach, lecz wykorzystuje problemy matematyczne uznawane za odporne zarówno na ataki klasyczne, jak i kwantowe.
W sierpniu 2024 roku amerykański NIST opublikował trzy pierwsze finalne standardy. FIPS 203 opisuje mechanizm ML-KEM do bezpiecznego uzgadniania kluczy, FIPS 204 standaryzuje podpis ML-DSA, a FIPS 205 wprowadza oparty na funkcjach skrótu SLH-DSA. Instytut zalecił rozpoczęcie migracji bez czekania na kolejne algorytmy, ponieważ pełne wdrożenie w rozbudowanych systemach zajmie lata.
To nie jest już wyłącznie standard zapisany w dokumentacji. Dostawcy przeglądarek, bibliotek kryptograficznych, usług chmurowych i sieci CDN wdrażają rozwiązania hybrydowe, które łączą mechanizm klasyczny z postkwantowym. Takie podejście ogranicza ryzyko, połączenie pozostaje chronione, jeżeli przynajmniej jeden z użytych mechanizmów okaże się bezpieczny. Cloudflare na przykład informował, że pod koniec października 2025 roku większość ruchu inicjowanego przez użytkowników w jego sieci korzystała już z postkwantowej ochrony uzgadniania kluczy.
Unia Europejska również przeszła od zaleceń do harmonogramu. Państwa członkowskie powinny rozpocząć przechodzenie na PQC do końca 2026 roku, a infrastruktura krytyczna ma zostać objęta nowymi zabezpieczeniami możliwie szybko, najpóźniej do końca 2030 roku.
Wymiana algorytmu w jednym protokole może wydawać się prostą aktualizacją. W dużej organizacji kryptografia jest jednak zaszyta w aplikacjach, urządzeniach sieciowych, systemach płatniczych, kartach inteligentnych, certyfikatach, kopiach zapasowych, firmware oraz usługach dostawców. Część tych elementów ma cykl życia liczony w dekadach.
Pierwszym zadaniem powinno być więc stworzenie inwentaryzacji kryptograficznej. Organizacja musi wiedzieć, gdzie używa RSA lub ECC, jakie dane są chronione, jak długo muszą pozostać poufne oraz które systemy można łatwo zaktualizować. Dopiero potem można ustalić kolejność migracji.
Kolejnym celem jest kryptoagilność, czyli zdolność do wymiany algorytmów, kluczy i parametrów bez przebudowy całej usługi. Będzie potrzebna nie tylko z powodu komputerów kwantowych. Historia kryptografii pokazuje, że również nowe algorytmy mogą wymagać poprawek, a odporność konkretnej konstrukcji nigdy nie powinna zależeć od wiary w jeden niezmienny standard.
Przedsiębiorstwa powinny równolegle:
Komercyjny wyścig kwantowy toczy się równocześnie na dwóch torach. Pierwszy prowadzi do użytecznych procesorów, które mogą zmienić chemię obliczeniową, projektowanie materiałów i optymalizację. Drugi dotyczy zabezpieczenia świata cyfrowego przed skutkami sukcesu tych samych maszyn.
Największe kontrakty nie muszą trafić wyłącznie do producentów komputerów kwantowych. Skorzystają również firmy, które potrafią znaleźć kryptografię w istniejącej infrastrukturze, wdrożyć nowe standardy bez przerywania usług, zarządzać cyklem życia kluczy i udowodnić zgodność regulatorom. Dla banków i administracji wartością będzie nie samo hasło “quantum-safe”, lecz możliwość bezpiecznej migracji milionów urządzeń, aplikacji i użytkowników.
Kwantowy świt nie będzie więc pojedynczym momentem. Najpierw zobaczymy wyspecjalizowane zastosowania, później coraz lepsze systemy korekcji błędów, a równolegle stopniowe wycofywanie podatnych algorytmów. Organizacje, które zaczną dopiero po pojawieniu się maszyny zdolnej złamać RSA lub ECC, rozpoczną zmianę o kilka lat za późno. Te, które potraktują PQC jako element modernizacji architektury już teraz, zyskają nie tylko ochronę przed przyszłym atakiem, ale także lepszą kontrolę nad bezpieczeństwem stosowanym dziś.